Arsitektur Pertahanan Siber Negara di Era AI, Ancaman Hibrida, dan Infrastruktur Digital Strategis
Executive Summary
Transformasi digital telah menjadikan ruang siber sebagai salah satu domain strategis negara, sejajar dengan darat, laut, udara, dan ruang angkasa. Pemerintahan, sistem keuangan, energi, telekomunikasi, transportasi, pertahanan, industri, hingga layanan publik kini memiliki ketergantungan yang semakin besar terhadap infrastruktur digital. Ketergantungan tersebut menciptakan peluang pertumbuhan, tetapi sekaligus membuka ruang bagi spionase, sabotase, pemerasan digital, manipulasi informasi, gangguan layanan, dan operasi pengaruh.
Perkembangan kecerdasan buatan, khususnya AI yang semakin mampu menjalankan tugas secara otonom, mempercepat perubahan lanskap ancaman. Serangan dapat menjadi lebih cepat, lebih adaptif, lebih terukur, dan berpotensi dilakukan dengan biaya yang lebih rendah. Pada saat yang sama, AI juga dapat memperkuat kemampuan negara dalam mendeteksi, menganalisis, dan merespons ancaman.
Karena itu, negara membutuhkan Cyber Defense Nasional yang tidak dibangun sebagai kumpulan sistem keamanan yang terpisah, tetapi sebagai arsitektur terpadu. Arsitektur tersebut harus menghubungkan kebijakan, intelijen, teknologi, sumber daya manusia, industri, hukum, dan operasi pertahanan dalam satu kerangka ketahanan nasional.
Blueprint ini mengusulkan pendekatan National Cyber Defense Architecture (NCDA) yang berorientasi pada lima tujuan utama: mencegah serangan, mendeteksi ancaman secara dini, membatasi dampak kompromi, menjamin kesinambungan fungsi strategis, serta memulihkan sistem secara cepat dan terukur.
Visi dan Misi Strategis
Visi Cyber Defense Nasional adalah:
“Mewujudkan negara yang berdaulat, tangguh, dan adaptif dalam ruang siber melalui perlindungan infrastruktur strategis, ketahanan digital nasional, dan keunggulan teknologi pertahanan yang bertanggung jawab.”
Misi utamanya adalah membangun kemampuan nasional untuk melindungi aset digital strategis, menjaga integritas informasi, memperkuat kesinambungan layanan negara, meningkatkan kapasitas deteksi dan respons, mengembangkan ekosistem industri siber nasional, serta memastikan bahwa penggunaan teknologi baru—termasuk AI—berada dalam kerangka keamanan, hukum, dan akuntabilitas.
Cyber Defense Nasional tidak boleh hanya berorientasi pada perlindungan data. Ia harus menjamin tiga hal yang lebih mendasar: negara tetap dapat berfungsi, masyarakat tetap dapat dilayani, dan keputusan strategis tetap dapat dibuat berdasarkan informasi yang terpercaya.
Prinsip Dasar Cyber Defense Nasional
Blueprint ini dibangun di atas beberapa prinsip strategis.
Pertama, mission assurance over asset protection. Yang dilindungi bukan hanya server, aplikasi, atau pusat data, melainkan fungsi strategis yang ditopang oleh sistem tersebut. Keamanan energi, misalnya, harus diukur dari kemampuan menjaga kesinambungan pasokan, bukan sekadar status keamanan jaringan perusahaan energi.
Kedua, assume breach. Negara harus berasumsi bahwa tidak ada sistem yang sepenuhnya kebal terhadap kompromi. Karena itu, arsitektur harus dirancang agar kebocoran satu akun, perangkat, atau jaringan tidak otomatis berkembang menjadi kendali atas sistem yang lebih luas.
Ketiga, zero trust by design. Setiap akses harus diverifikasi berdasarkan identitas, hak akses, perangkat, konteks, dan kebutuhan. Kepercayaan tidak diberikan secara otomatis hanya karena pengguna atau perangkat berada di dalam jaringan.
Keempat, intelligence-led defense. Pertahanan harus didasarkan pada intelijen ancaman, pemetaan risiko, analisis kerentanan, dan pemahaman terhadap aktor serta motif serangan. Pertahanan tidak boleh hanya menunggu alarm.
Kelima, resilience over perfection. Sasaran keamanan bukan menciptakan ilusi sistem yang tidak mungkin ditembus, melainkan membangun sistem yang mampu mendeteksi, membatasi, memulihkan, dan belajar dari serangan.
Keenam, human accountability. Otomatisasi dan AI harus mempercepat kemampuan pertahanan, tetapi keputusan dengan konsekuensi strategis tetap membutuhkan pengawasan, otorisasi, dan akuntabilitas manusia.
Ketujuh, whole-of-nation approach. Pertahanan siber merupakan tanggung jawab bersama pemerintah, pertahanan, penegak hukum, industri, operator infrastruktur, perguruan tinggi, dan masyarakat.
Arsitektur Utama: National Cyber Defense Architecture
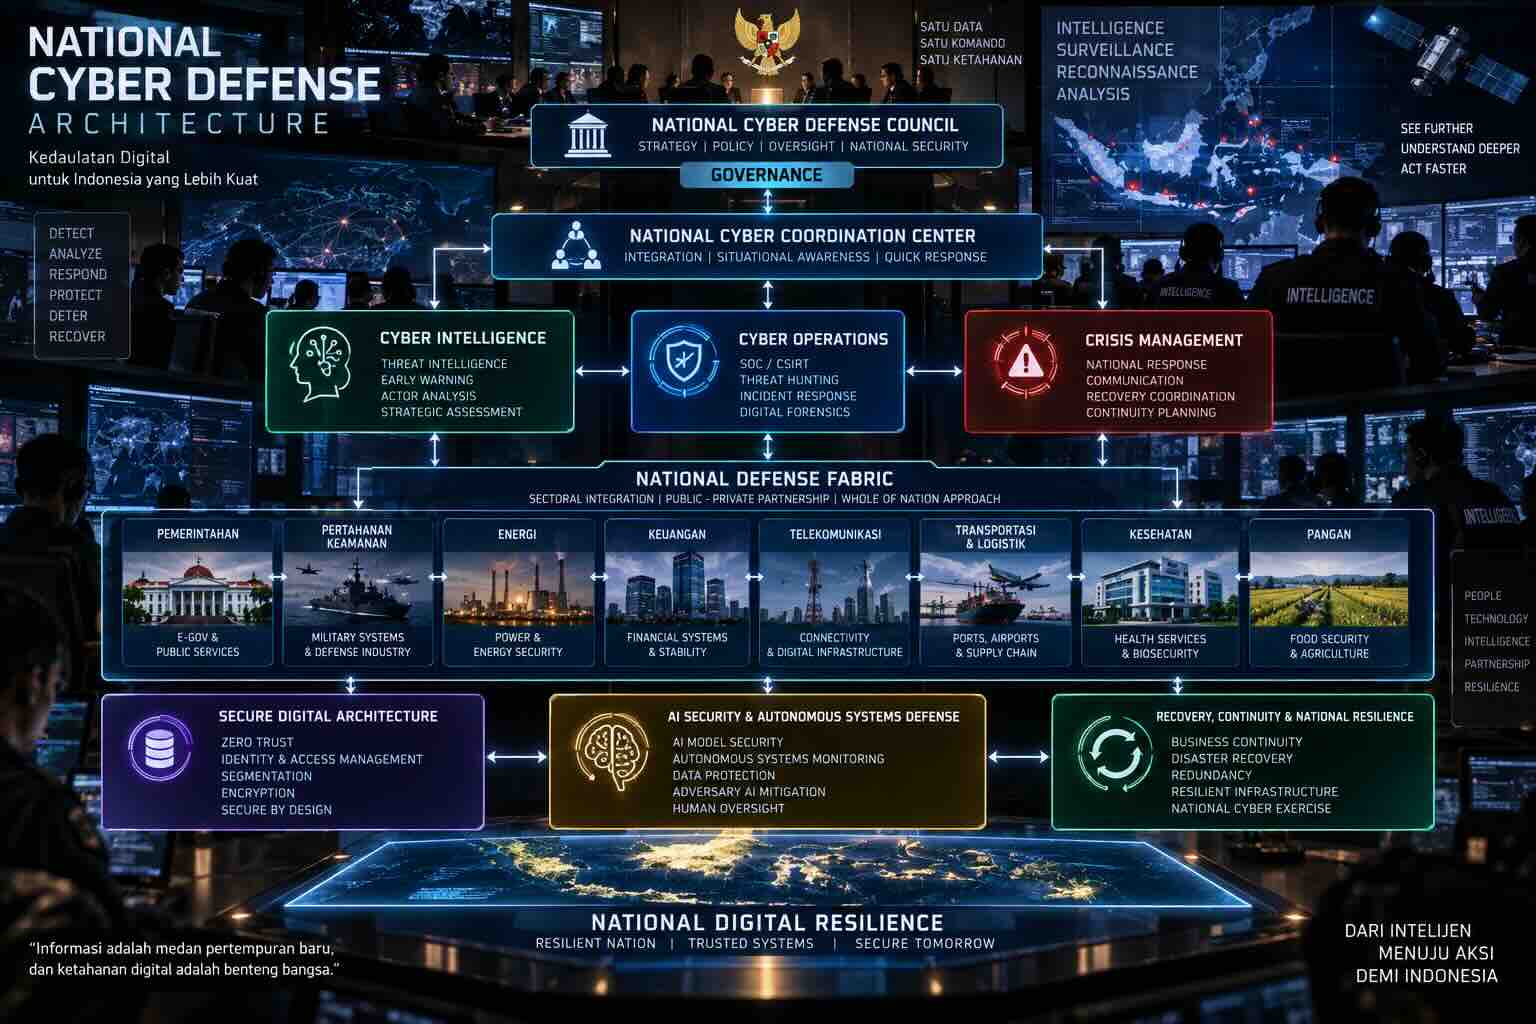
National Cyber Defense Architecture atau NCDA merupakan kerangka terpadu yang menghubungkan seluruh komponen pertahanan siber nasional. Arsitektur ini dapat dibangun dalam tujuh lapisan yang saling berhubungan.
Lapisan Pertama: National Cyber Governance
Lapisan ini menjadi fondasi kebijakan, kewenangan, koordinasi, dan akuntabilitas. Negara perlu memiliki pembagian peran yang jelas antara fungsi kebijakan nasional, keamanan siber sipil, pertahanan siber militer, penegakan hukum, perlindungan data, intelijen, serta pengelolaan infrastruktur kritis.
Tujuannya bukan menciptakan tumpang tindih lembaga, melainkan memastikan bahwa setiap insiden memiliki jalur koordinasi yang jelas. Dalam kondisi normal, lembaga dapat menjalankan mandat masing-masing. Dalam kondisi krisis, negara harus memiliki mekanisme koordinasi lintas sektor yang cepat, sah, dan terukur.
Komponen utama lapisan ini meliputi strategi nasional, standar keamanan, klasifikasi aset, mekanisme pelaporan insiden, protokol krisis, audit, pengawasan, serta kerangka kerja sama publik-swasta.
Lapisan Kedua: National Cyber Intelligence
Lapisan ini berfungsi membangun pemahaman strategis mengenai ancaman. Fokusnya adalah menggabungkan informasi mengenai aktor ancaman, pola serangan, kerentanan, kampanye digital, risiko rantai pasok, dan perkembangan teknologi.
Cyber intelligence tidak hanya menjawab pertanyaan “siapa yang menyerang”, tetapi juga “apa tujuan mereka”, “sektor apa yang menjadi sasaran”, “seberapa besar potensi dampaknya”, dan “apa indikator awal yang dapat digunakan untuk mencegah eskalasi”.
Kemampuan ini harus menghasilkan strategic warning, sectoral threat assessment, technical threat intelligence, dan executive risk brief bagi pengambil keputusan.
Lapisan Ketiga: Critical Infrastructure Cyber Defense
Lapisan ini memprioritaskan sektor yang memiliki dampak langsung terhadap kelangsungan negara dan masyarakat. Sektor prioritas dapat mencakup energi, keuangan, telekomunikasi, transportasi, pelabuhan, air, kesehatan, pemerintahan, pertahanan, pangan, dan infrastruktur digital inti.
Setiap sektor perlu memiliki peta aset, peta ketergantungan, klasifikasi tingkat kritis, rencana kesinambungan operasi, serta skenario pemulihan. Pendekatan ini memastikan bahwa pertahanan siber tidak berhenti pada perlindungan perangkat, tetapi terhubung dengan ketahanan sektor.
Prinsip pentingnya adalah critical services must remain available, trustworthy, and recoverable.
Lapisan Keempat: National Cyber Operations
Lapisan ini merupakan pusat pelaksanaan pertahanan siber sehari-hari. Komponennya mencakup pusat operasi keamanan, pusat operasi jaringan, tim respons insiden, tim threat hunting, pengelolaan kerentanan, pemantauan keamanan, serta koordinasi pemulihan.
Operasi pertahanan harus menggunakan pendekatan berlapis: mencegah, mendeteksi, menganalisis, merespons, mengisolasi, memulihkan, dan mengevaluasi. Setiap tahap harus memiliki prosedur, kewenangan, indikator kinerja, serta mekanisme eskalasi yang jelas.
Untuk sektor strategis, operasi ini perlu didukung oleh pemantauan sepanjang waktu dan kemampuan respons yang sesuai dengan tingkat risiko. Tidak semua sistem membutuhkan model operasi yang sama, tetapi seluruh sistem kritis harus memiliki kemampuan deteksi dan pemulihan yang dapat diuji.
Lapisan Kelima: Secure Digital Architecture
Lapisan ini memastikan bahwa keamanan dibangun sejak tahap desain, bukan ditambahkan setelah sistem selesai dibuat.
Arsitektur keamanan perlu mengintegrasikan prinsip zero trust, pengelolaan identitas dan hak akses, autentikasi multifaktor, segmentasi jaringan, enkripsi, keamanan endpoint, pencatatan aktivitas, secure configuration, serta pengujian keamanan secara berkala.
Perhatian khusus harus diberikan pada sistem yang menghubungkan teknologi informasi dengan teknologi operasional atau operational technology (OT), seperti sistem energi, manufaktur, pelabuhan, dan utilitas. Gangguan pada sistem OT dapat memiliki konsekuensi fisik, sehingga pengamanan dan pemulihannya membutuhkan pendekatan yang berbeda dari jaringan perkantoran biasa.
Lapisan Keenam: AI Security and Autonomous Systems Defense
Perkembangan AI membutuhkan lapisan pertahanan tersendiri. Negara perlu membangun kemampuan untuk mengamankan model AI, data pelatihan, infrastruktur komputasi, antarmuka pemrograman, serta agen AI yang terhubung dengan sistem operasional.
Ancaman yang perlu diperhatikan meliputi manipulasi data, pencurian model, penyalahgunaan kredensial, serangan terhadap integrasi alat, keluaran model yang menyesatkan, serta penggunaan AI untuk mempercepat operasi siber oleh pihak lawan.
Pada sisi defensif, AI dapat dimanfaatkan untuk analisis log, korelasi ancaman, deteksi anomali, pemetaan risiko, simulasi, dan dukungan respons awal. Namun, penggunaan AI pada sistem kritis harus memiliki batas kewenangan, human oversight, audit, pengujian, serta mekanisme penghentian yang jelas.
Lapisan Ketujuh: Recovery, Continuity, and National Resilience
Lapisan terakhir memastikan bahwa negara dapat pulih setelah mengalami gangguan. Sistem kritis harus memiliki rencana pemulihan, cadangan yang aman, prosedur kesinambungan layanan, mekanisme komunikasi krisis, dan latihan pemulihan secara berkala.
Ketahanan tidak boleh diukur hanya dari seberapa cepat serangan dihentikan. Negara juga harus mengukur berapa lama layanan dapat dipulihkan, apakah data tetap memiliki integritas, apakah sistem cadangan dapat digunakan, dan apakah masyarakat tetap memperoleh layanan penting.
Struktur Kelembagaan yang Diusulkan
Blueprint ini mengusulkan model koordinasi berlapis, bukan semata-mata pembentukan lembaga baru.
Pada tingkat tertinggi, diperlukan National Cyber Defense Council atau mekanisme koordinasi strategis setingkat nasional yang menetapkan arah kebijakan, prioritas risiko, dan koordinasi lintas sektor. Forum ini harus memiliki mandat yang jelas, jalur pengambilan keputusan, serta mekanisme evaluasi.
Di tingkat operasional nasional, diperlukan National Cyber Defense Coordination Center yang berfungsi sebagai simpul koordinasi situasi siber, pertukaran informasi, peringatan dini, dan respons lintas sektor. Pusat ini tidak harus mengambil alih seluruh fungsi teknis lembaga yang sudah ada, tetapi memastikan bahwa informasi dan tindakan dapat terhubung ketika menghadapi ancaman besar.
Di tingkat sektor, perlu dikembangkan Sectoral Cyber Defense Centers untuk energi, keuangan, telekomunikasi, transportasi, pemerintahan, pertahanan, kesehatan, dan sektor strategis lainnya. Pusat sektoral bertanggung jawab atas pemetaan risiko, pemantauan, respons, latihan, serta koordinasi dengan operator infrastruktur.
Di tingkat organisasi, setiap institusi strategis perlu memiliki fungsi keamanan dan ketahanan digital yang bertanggung jawab langsung terhadap manajemen risiko, bukan hanya menjadi unit pendukung teknologi informasi.
Struktur tersebut harus dilengkapi dengan mekanisme kerja sama dengan industri, perguruan tinggi, penyedia teknologi, dan komunitas keamanan siber. Negara tidak mungkin membangun seluruh kapasitas secara mandiri, tetapi negara harus tetap memiliki kendali atas standar, prioritas, dan keamanan sistem strategisnya.
Model Operasi Pertahanan Siber
Model operasi Cyber Defense Nasional perlu dibangun sebagai siklus yang terus berulang.
Tahap pertama adalah Prepare. Negara dan organisasi memetakan aset, risiko, ketergantungan, kerentanan, serta skenario ancaman. Pada tahap ini, dilakukan penguatan arsitektur, penyusunan rencana respons, pengujian cadangan, dan latihan.
Tahap kedua adalah Prevent. Sistem diperkeras melalui pengelolaan identitas, pembaruan keamanan, segmentasi, konfigurasi aman, pengendalian akses, dan pengurangan permukaan serangan.
Tahap ketiga adalah Detect. Aktivitas jaringan dan sistem dipantau untuk menemukan anomali, penyalahgunaan kredensial, perubahan konfigurasi, serta indikasi kompromi.
Tahap keempat adalah Analyze. Informasi insiden dikorelasikan dengan intelijen ancaman untuk menentukan tingkat risiko, cakupan dampak, dan prioritas tindakan.
Tahap kelima adalah Respond. Tindakan respons dilakukan sesuai kewenangan dan prosedur, dengan tujuan membatasi dampak, menjaga fungsi kritis, dan mencegah penyebaran.
Tahap keenam adalah Recover. Sistem dipulihkan secara aman, integritas diverifikasi, dan layanan dikembalikan secara bertahap berdasarkan prioritas misi.
Tahap ketujuh adalah Learn. Setiap insiden menjadi bahan evaluasi untuk memperbaiki arsitektur, prosedur, pelatihan, dan kebijakan. Negara yang tidak belajar dari insiden akan mengulang kerentanan yang sama.
Program Prioritas Nasional
Untuk menerjemahkan blueprint menjadi agenda nyata, diperlukan portofolio program yang dapat dilaksanakan secara bertahap.
Program pertama adalah National Critical Digital Asset Mapping. Program ini bertujuan membangun peta aset digital strategis nasional, tingkat kekritisan, pemilik sistem, ketergantungan antarjaringan, serta skenario dampak apabila terjadi gangguan.
Program kedua adalah Zero Trust Transformation. Program ini mendorong penerapan pengelolaan identitas, autentikasi kuat, segmentasi, pengendalian hak akses, dan pemantauan pada sistem pemerintah serta infrastruktur kritis secara bertahap berdasarkan risiko.
Program ketiga adalah National Cyber Threat Intelligence Fusion. Program ini mengintegrasikan informasi ancaman dari berbagai sektor untuk menghasilkan peringatan dini, analisis tren, dan rekomendasi mitigasi yang dapat digunakan oleh pengambil keputusan.
Program keempat adalah Critical Infrastructure Cyber Resilience. Program ini mewajibkan sektor strategis memiliki rencana kesinambungan operasi, cadangan, pemulihan, pengujian ketahanan, dan prosedur komunikasi krisis.
Program kelima adalah AI Defensive Security Initiative. Program ini mengembangkan kemampuan AI untuk deteksi, analisis, simulasi, dan dukungan respons, sekaligus membangun standar keamanan bagi model dan agen AI yang digunakan dalam sistem nasional.
Program keenam adalah National Cyber Range and Exercise. Program ini membangun lingkungan latihan dan pengujian yang aman untuk mensimulasikan insiden, menguji respons lintas lembaga, dan meningkatkan kesiapan personel tanpa mengganggu sistem produksi.
Program ketujuh adalah Cyber Workforce and Talent Development. Program ini memperkuat pendidikan, sertifikasi, pelatihan teknis, kepemimpinan siber, riset, dan jalur karier profesional. Ketahanan siber tidak mungkin dibangun tanpa manusia yang kompeten.
Program kedelapan adalah Secure Digital Supply Chain. Program ini memperkuat keamanan perangkat lunak, perangkat keras, layanan awan, pemasok teknologi, serta rantai pasok digital. Negara perlu mengetahui komponen apa yang digunakan dalam sistem strategis dan bagaimana risiko pemasok dikelola.
Program kesembilan adalah National Cyber Crisis Management. Program ini membangun protokol respons terhadap insiden besar, termasuk mekanisme koordinasi, komunikasi publik, pemulihan layanan, dan evaluasi pascakrisis.
Program kesepuluh adalah Cyber Innovation and Sovereignty Fund. Program ini mendukung riset, pengembangan teknologi, perusahaan rintisan, pengujian keamanan, dan solusi lokal yang relevan dengan kebutuhan strategis nasional, tanpa mengabaikan interoperabilitas dan standar internasional.
Cyber Defense dan Pertahanan Negara
Dalam konteks pertahanan, Cyber Defense Nasional harus terhubung dengan konsep defense mission assurance. Sistem komando, komunikasi, logistik, pemeliharaan, intelijen, dan dukungan operasi harus memiliki tingkat perlindungan dan pemulihan yang sesuai dengan kepentingan strategisnya.
Namun, integrasi pertahanan siber tidak berarti seluruh infrastruktur digital sipil harus ditempatkan di bawah struktur militer. Sebaliknya, diperlukan pembagian kewenangan yang jelas antara pertahanan negara, keamanan siber sipil, penegakan hukum, dan perlindungan infrastruktur kritis.
Kerangka yang sehat harus memungkinkan koordinasi dalam menghadapi ancaman besar, tetapi tetap menjaga kepastian hukum, perlindungan masyarakat, akuntabilitas, dan proporsionalitas tindakan.
Dalam konteks ini, Cyber Defense merupakan bagian dari pertahanan berlapis: perlindungan sistem, ketahanan infrastruktur, intelijen ancaman, penegakan hukum, diplomasi siber, dan kesiapan pertahanan.
Peta Jalan Implementasi Lima Tahun
Fase I — Fondasi dan Pemetaan (Tahun 1)
Fokus utama fase pertama adalah membangun dasar tata kelola dan memahami kondisi nasional. Kegiatan meliputi pemetaan aset digital strategis, identifikasi sektor kritis, penetapan standar minimum, pemetaan kewenangan, penilaian kesenjangan, dan penyusunan protokol respons nasional.
Hasil yang diharapkan adalah tersedianya gambaran nasional mengenai risiko siber, prioritas perlindungan, dan mekanisme koordinasi yang dapat digunakan dalam kondisi normal maupun krisis.
Fase II — Penguatan Sistem Prioritas (Tahun 2)
Fase kedua berfokus pada sistem yang memiliki tingkat risiko dan dampak tertinggi. Program meliputi penerapan pengelolaan identitas, autentikasi kuat, segmentasi, pemantauan, penguatan pusat operasi, serta pengujian pemulihan.
Pada tahap ini, negara mulai mengukur bukan hanya tingkat kepatuhan, tetapi juga kemampuan nyata dalam mendeteksi dan merespons insiden.
Fase III — Integrasi Intelijen dan Operasi (Tahun 3)
Fase ketiga menghubungkan pusat operasi, intelijen ancaman, sektor kritis, dan mekanisme respons. Pertukaran informasi diperkuat melalui standar yang aman, sementara latihan lintas sektor mulai dilakukan secara berkala.
Pada fase ini, AI dapat mulai digunakan secara lebih luas untuk analisis dan dukungan operasional, dengan tetap memperhatikan pengujian, pengawasan, dan batas kewenangan.
Fase IV — Ketahanan Nasional dan Pengujian Terpadu (Tahun 4)
Fase keempat berfokus pada pengujian ketahanan sistem secara lebih menyeluruh. Negara melakukan latihan pemulihan, simulasi gangguan lintas sektor, pengujian rantai pasok, serta evaluasi terhadap ketergantungan digital yang berpotensi menciptakan risiko sistemik.
Tujuannya adalah memastikan bahwa kemampuan pertahanan tidak hanya terlihat baik di atas kertas, tetapi terbukti dalam latihan dan kondisi gangguan yang terukur.
Fase V — Adaptasi dan Keunggulan Teknologi (Tahun 5)
Fase kelima diarahkan pada peningkatan kemampuan adaptif. Negara memperkuat riset, pengembangan teknologi, pengujian AI, pengembangan talenta, kerja sama internasional, serta evaluasi berkala terhadap arsitektur.
Pada tahap ini, Cyber Defense Nasional harus mampu berkembang mengikuti perubahan teknologi dan ancaman, bukan terjebak pada sistem yang dibangun untuk menghadapi ancaman masa lalu.
Indikator Keberhasilan
Keberhasilan Cyber Defense Nasional harus diukur melalui indikator yang mencerminkan kesiapan dan ketahanan, bukan sekadar jumlah perangkat yang dibeli.
Indikator utama dapat meliputi persentase aset kritis yang telah dipetakan, cakupan penerapan autentikasi kuat, tingkat segmentasi sistem prioritas, waktu rata-rata deteksi, waktu rata-rata respons, waktu pemulihan layanan kritis, tingkat keberhasilan latihan, cakupan pengujian cadangan, jumlah personel tersertifikasi, serta tingkat kepatuhan pemasok terhadap standar keamanan.
Selain itu, diperlukan indikator strategis seperti kemampuan mempertahankan layanan publik saat krisis, kemampuan menjaga integritas data, efektivitas koordinasi lintas lembaga, dan kemampuan mengurangi dampak insiden terhadap perekonomian nasional.
Ukuran keberhasilan tertinggi bukanlah “tidak pernah diretas”, melainkan “serangan tidak mampu melumpuhkan fungsi strategis negara”.
Risiko Implementasi
Blueprint ini menghadapi sejumlah risiko. Risiko pertama adalah fragmentasi kelembagaan, ketika terlalu banyak institusi memiliki kewenangan yang beririsan tanpa mekanisme koordinasi yang efektif. Risiko kedua adalah pendekatan pengadaan, ketika keamanan dipahami sebagai pembelian perangkat, bukan pembangunan kemampuan.
Risiko ketiga adalah kekurangan talenta. Teknologi dapat dibeli, tetapi kemampuan mengoperasikan, menguji, dan mengembangkan sistem membutuhkan manusia yang kompeten. Risiko keempat adalah ketergantungan rantai pasok, terutama pada perangkat lunak, perangkat keras, layanan awan, dan komponen teknologi strategis.
Risiko kelima adalah otomatisasi yang tidak terkendali. Penggunaan AI tanpa pengawasan, pengujian, dan batas kewenangan dapat menciptakan kerentanan baru. Risiko keenam adalah lemahnya budaya pelaporan insiden, yang membuat organisasi cenderung menyembunyikan masalah hingga dampaknya membesar.
Karena itu, implementasi harus disertai tata kelola yang kuat, evaluasi independen, latihan berkala, transparansi yang sesuai, serta mekanisme koreksi kebijakan.
Cyber Defense sebagai Pilar Kedaulatan Nasional
Cyber Defense Nasional bukan sekadar proyek teknologi informasi. Ia merupakan bagian dari strategi mempertahankan kedaulatan, stabilitas ekonomi, kesinambungan pemerintahan, dan keamanan masyarakat di era digital.
Negara yang memiliki infrastruktur digital luas tetapi tidak memiliki arsitektur pertahanan yang matang akan menghadapi kerentanan strategis. Satu gangguan pada sistem energi, keuangan, telekomunikasi, logistik, atau pemerintahan dapat menimbulkan efek berantai yang melampaui ruang siber itu sendiri.
Karena itu, Indonesia membutuhkan pendekatan yang lebih maju: dari cybersecurity menuju cyber resilience, dari perlindungan aset menuju jaminan misi, dan dari respons insiden menuju kesiapan nasional.
Di era AI, pertanyaan strategisnya bukan lagi apakah serangan siber akan terjadi. Pertanyaan yang lebih penting adalah apakah negara telah membangun sistem yang mampu mendeteksi ancaman lebih dini, membatasi kerusakan, menjaga fungsi kritis, dan pulih dengan cepat.
Kedaulatan digital bukan berarti negara harus menguasai seluruh teknologi. Kedaulatan digital berarti negara memiliki kemampuan untuk memahami, mengendalikan, melindungi, dan memulihkan sistem strategisnya sendiri.